← 返回專欄
網站設計
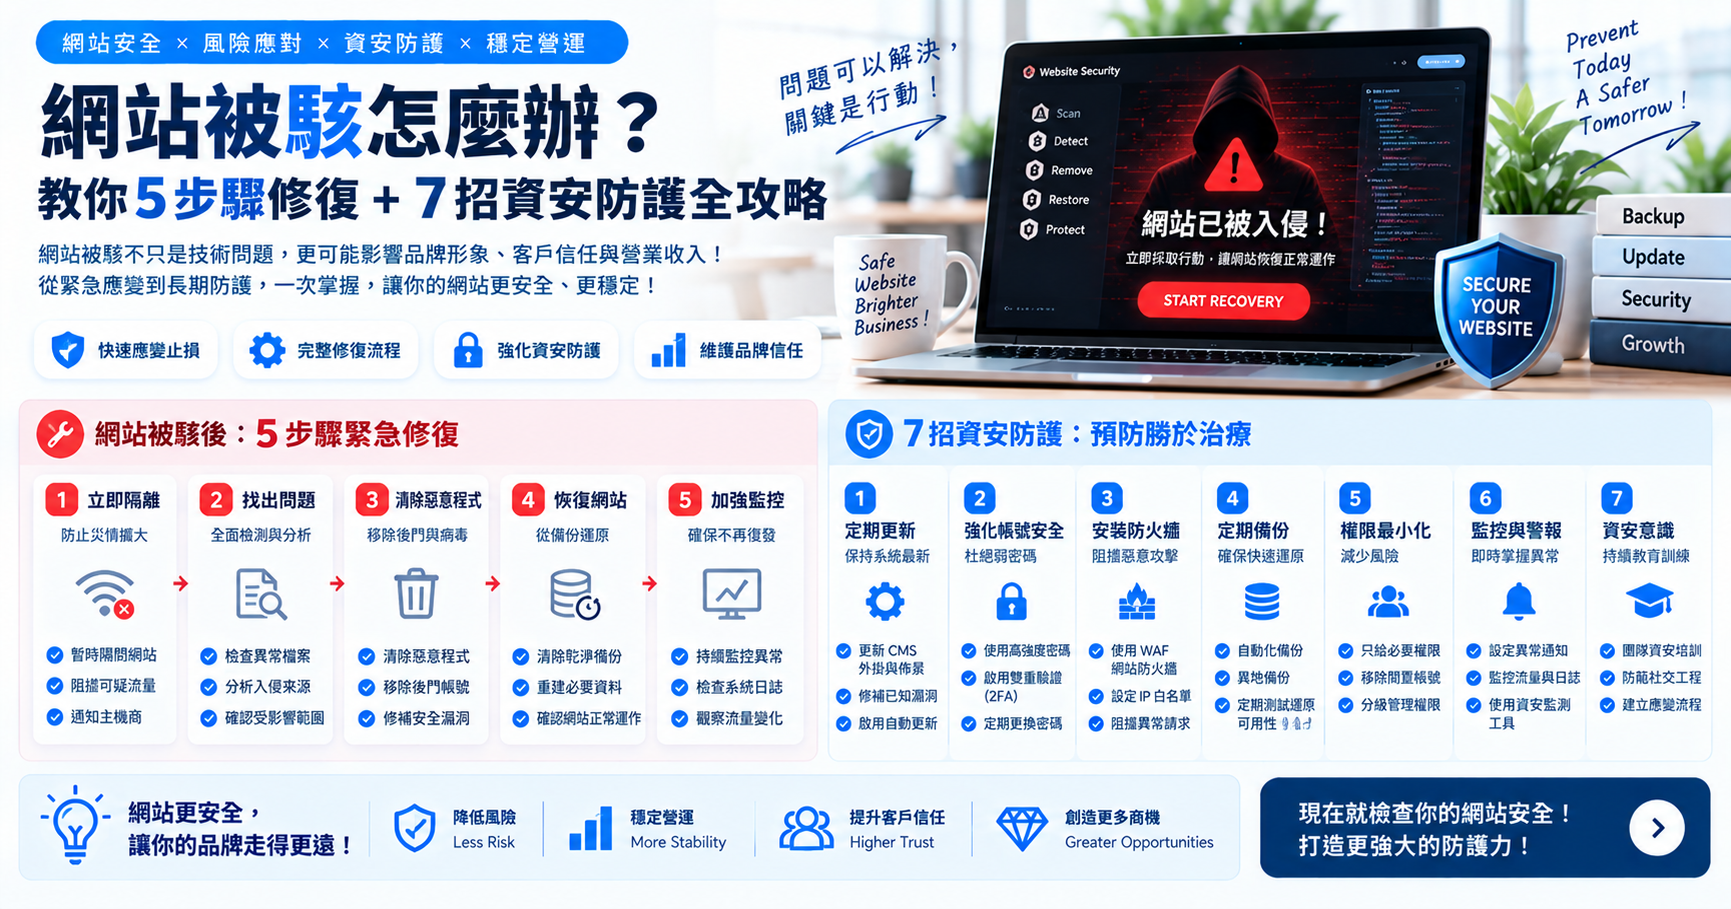
網站被駭怎麼辦?教你5步驟修復+7招資安防護全攻略
作者:SYBRAND 編輯團隊 · 2026/9/1
網站被駭的第一時間:應變速度決定損害範圍
網站一旦被入侵,攻擊者可能植入惡意程式、竄改頁面內容或竊取使用者資料,且情況往往隨時間持續惡化。第一時間展開應變處理,是控制損害範圍、降低後續修復成本的關鍵。
步驟一、二:立即隔離網站,並釐清入侵途徑
發現異常後應先將網站切換至維護模式或暫時下線,避免攻擊持續擴散或使用者持續受害;接著檢視伺服器與存取紀錄,找出攻擊者實際入侵的管道,才能對症下藥進行後續處理。
步驟三、四:從乾淨備份還原,並全面更換所有憑證
確認入侵途徑後,建議從確定未受污染的乾淨備份還原網站內容,避免殘留惡意程式碼;同時應立即更換所有管理帳號密碼、資料庫憑證與 API 金鑰,防止攻擊者透過舊有憑證再次入侵。
步驟五:修補漏洞、掃描後門,並視情況通報受影響對象
找出並修補被利用的安全漏洞,全面掃描網站是否被植入後門程式,是避免二次入侵的必要動作;若確認使用者個人資料遭到外洩,也應誠實評估影響範圍,並依規定通報受影響對象。
防護一至四:基礎更新、帳號安全與加密連線
定期更新內容管理系統、外掛程式與相依套件,能大幅降低已知漏洞被利用的風險;搭配為每個管理帳號設定高強度且不重複的密碼、啟用雙重驗證,並確保全站採用 HTTPS 加密連線。
防護五至七:備份機制、最小權限與輸入驗證
建立定期且異地存放的備份機制,能在意外發生時大幅縮短復原時間;導入網站應用防火牆可即時攔截常見攻擊型態;並落實最小權限原則與嚴謹的輸入驗證機制,降低注入攻擊等資安風險。