HTTPS 和 HTTP 差在哪?網站安全升級步驟一次看懂!
作者:SYBRAND 編輯團隊 · 2026/9/1
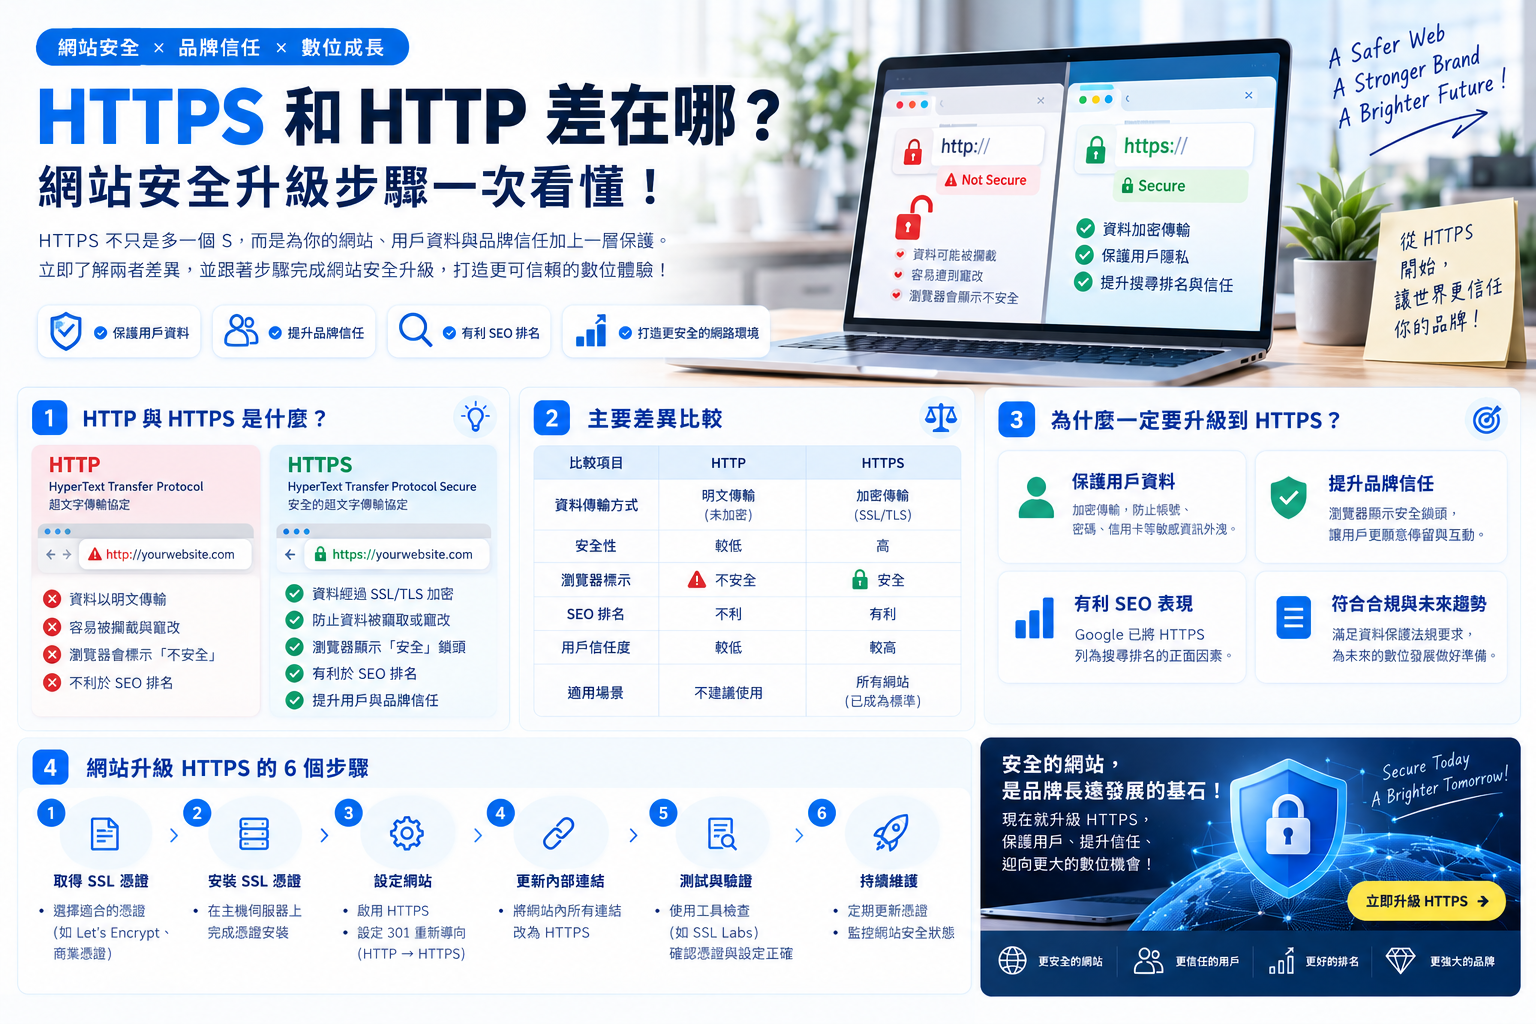
先搞懂差異:HTTPS 到底比 HTTP 多做了什麼
HTTP 與 HTTPS 傳輸的內容本質上相同,差別在於 HTTPS 在資料傳輸過程中多了一層加密機制(TLS/SSL),讓瀏覽器與伺服器之間交換的資料經過加密處理,即使傳輸過程中被攔截,第三方也難以直接讀取或竄改其中的實際內容;而 HTTP 傳輸的資料則是明文,理論上容易在傳輸路徑中被窺視或竄改。關於 HTTPS 對排名與品牌信任層面的具體重要性,本專欄另一篇文章已完整整理過五大面向,這裡便不再重複說明,而是把重點放在「實際該怎麼升級」這件事上。
加密的基本原理:一次簡單易懂的 TLS 交握概念
簡單來說,當瀏覽器連上一個採用 HTTPS 的網站時,雙方會先透過一次「交握」的過程,確認彼此的加密方式並交換一組只有這次連線才使用的加密金鑰,之後所有傳輸的資料都會用這組金鑰加密。這個過程通常在使用者毫無察覺的情況下於背景瞬間完成,卻是保護帳號密碼、表單資料與付款資訊等敏感內容在傳輸過程中不被竊取的關鍵機制。
升級步驟一:申請並安裝 SSL/TLS 憑證
從 HTTP 升級到 HTTPS 的第一步,是向憑證機構申請 SSL/TLS 憑證,目前許多主機服務商或憑證機構都提供可自動簽發與更新的免費憑證選項,大幅降低了申請門檻。取得憑證後,需要在伺服器上完成安裝與相關設定,這部分建議與主機服務商或技術團隊確認實際操作流程,確保憑證正確套用於網域。
升級步驟二:伺服器設定與全站強制轉址
憑證安裝完成後,應在伺服器設定中將所有 HTTP 請求自動轉址(redirect)至對應的 HTTPS 網址,確保使用者無論輸入哪種網址前綴,最終都會導向加密連線版本,避免同一個網站同時存在兩種版本、造成內容重複與流量分散的問題。
升級步驟三:全面檢查並更新內部連結與網址設定
轉址設定完成後,還需要逐一檢查網站內部連結、圖片與資源檔案是否仍使用寫死的 http:// 絕對網址,並將其一併更新為 https://,同時也要記得更新網站地圖(sitemap)與各頁面的 canonical 標籤,讓搜尋引擎能正確辨識並收錄加密後的正式網址版本。
升級步驟四:排查並修復「混合內容」警告
升級後最常見的狀況,就是頁面主體已經是 HTTPS,卻仍嵌入少數以 HTTP 方式載入的圖片、樣式表或指令碼,導致瀏覽器顯示「混合內容」(mixed content)警告,甚至封鎖部分資源載入。建議在升級完成後,實際瀏覽網站各主要頁面並檢查瀏覽器主控台,逐一找出並修正這類殘留的 HTTP 資源引用,才能確保整個網站真正完整地運作在加密連線之下。